



Tenir une routine d’entretien courte et reconnaître les signes d’alerte à traiter.
1. Distinguez routine mensuelle et surveillance continue
Un rendez-vous mensuel est utile pour l’audit et la documentation. Il ne signifie pas qu’il faut attendre un mois pour traiter une sauvegarde en échec ou une alerte de sécurité.
Les sauvegardes suivent l’activité du site ; les correctifs de sécurité et les incidents nécessitent une réaction adaptée à leur urgence.
2. Exemple de routine pour notre vitrine
| Fréquence | Action | Preuve attendue |
|---|---|---|
| Selon la programmation choisie | Exécuter les sauvegardes | Jeu daté et disponible hors hébergement |
| À réception d’une alerte | Examiner l’échec ou l’avertissement | Action ou escalade documentée |
| Avant une modification importante | Sauvegarder et vérifier le point de retour | Identifiant du jeu |
| Après une mise à jour | Tester les fonctions essentielles | Liste de tests complétée |
| Chaque mois | Revoir comptes, composants, sauvegardes et échéances | Compte rendu mensuel |
| Selon un calendrier défini | Tester une restauration et après un changement majeur du dispositif | Compte rendu de restauration |
Ce calendrier est un exemple à adapter, pas une fréquence officielle universelle.
3. Votre rendez-vous mensuel, pas à pas
Étape 1 · Sauvegardes
Vérifiez le dernier succès, la copie distante, l’espace disponible et la conservation prévue.
Étape 2 · Mises à jour
Examinez les versions et les alertes. Préparez les interventions nécessaires selon la leçon C.
Étape 3 · Comptes
Retirez les accès temporaires arrivés à échéance et contrôlez les administrateurs.
Étape 4 · Composants
Réexaminez les extensions inutiles, les outils non maintenus et les licences.
Étape 5 · Fonctions
Testez l’accueil, le menu, le formulaire et les autres parcours importants.
Étape 6 · Échéances
Contrôlez domaine, hébergement, certificat et services nécessaires.
Étape 7 · Documentation
Notez les actions, les anomalies et leur responsable.
4. Repérez les signes d’alerte
Demandez une vérification si vous constatez :
- un compte administrateur inconnu ;
- une modification de contenu non autorisée ;
- une redirection inattendue ;
- une alerte de l’hébergeur ;
- des sauvegardes qui échouent ou disparaissent ;
- un comportement inhabituel persistant.
Ces symptômes ne prouvent pas tous, isolément, un piratage. Ils justifient un examen.
Une défiguration ou des contenus imposés par un tiers constituent en revanche un signal sérieux de compromission, décrit par Cybermalveillance.gouv.fr.
5. En cas de suspicion d’attaque
Ne vous contentez pas de réinstaller une sauvegarde puis de considérer l’incident clos.
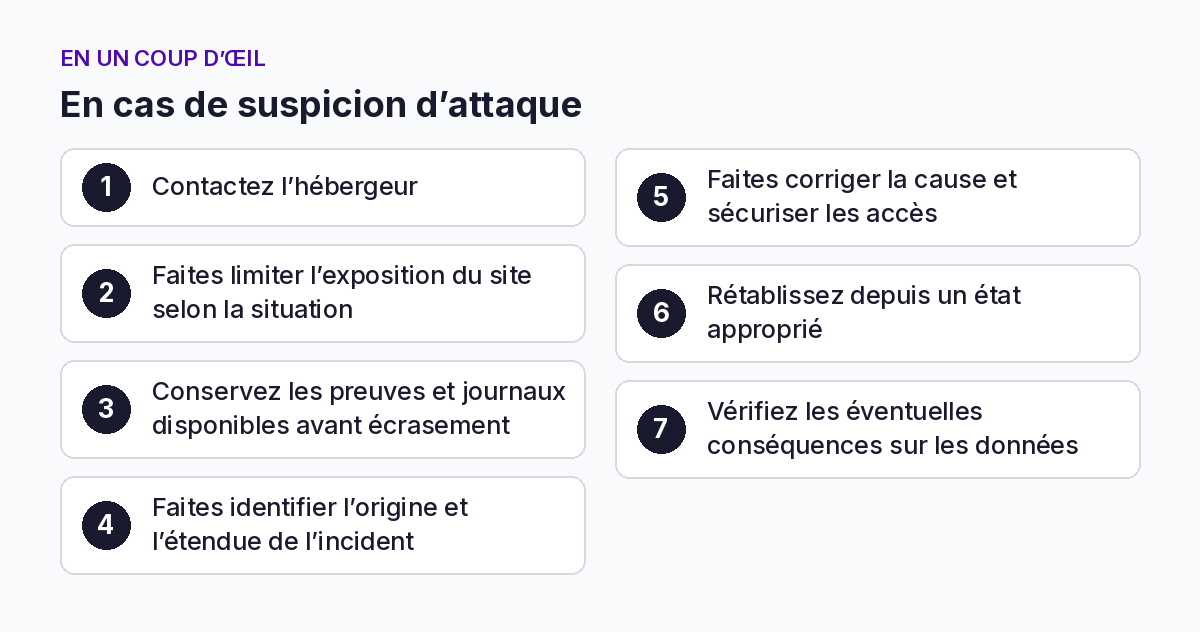
- Contactez l’hébergeur.
- Faites limiter l’exposition du site selon la situation.
- Conservez les preuves et journaux disponibles avant écrasement.
- Faites identifier l’origine et l’étendue de l’incident.
- Faites corriger la cause et sécuriser les accès.
- Rétablissez depuis un état approprié.
- Vérifiez les éventuelles conséquences sur les données.
Cybermalveillance.gouv.fr recommande notamment la conservation des preuves, le contact avec l’hébergeur, l’identification de la faille et sa correction avant remise en ligne. Son service de diagnostic permet d’orienter vers une assistance adaptée.
Une sauvegarde peut contenir une compromission déjà présente au moment de sa création. Le choix d’un point de reprise doit donc être évalué, pas seulement fondé sur son ancienneté.
Si des données personnelles peuvent être concernées, faites examiner rapidement les obligations applicables par le responsable compétent. La fiche officielle souligne cette dimension de l’incident.
Livrable · Ma routine de sécurité
1. Ma fiche de sauvegarde
Outil ou service :
Responsable :
Éléments couverts :
Éléments exclus et procédure de récupération :
Fréquence des fichiers :
Fréquence de la base :
Durée ou nombre de versions conservées :
Destination externe :
Protection de cette destination :
Destinataire des alertes :
Dernière copie externe vérifiée :
Perte de données maximale que nous cherchons à limiter :
2. Mon compte rendu de restauration
Date :
Environnement de test :
Sauvegarde et provenance :
Composants restaurés :
Résultat :
Durée :
Fonctions testées :
Limites et corrections :
Prochain test prévu :
3. Ma routine d’entretien
| Tâche | Fréquence ou déclencheur | Responsable | Dernière réalisation | Prochaine action |
|---|---|---|---|---|
| Vérifier les copies externes | ||||
| Traiter les mises à jour | ||||
| Contrôler les accès | ||||
| Tester les fonctions | ||||
| Tester une restauration | ||||
| Vérifier les renouvellements |
4. Ma liste de validation
- ☐ Je connais la répartition des responsabilités.
- ☐ Les accès sensibles sont protégés.
- ☐ Les fichiers et la base sont pris en compte.
- ☐ Une copie existe hors de l’hébergement.
- ☐ Je sais récupérer cette copie sans dépendre du site.
- ☐ Les exclusions sont documentées.
- ☐ Les sauvegardes programmées sont effectivement contrôlées.
- ☐ Je sauvegarde avant une modification importante.
- ☐ Une restauration a été testée sans risque pour la production.
- ☐ Le périmètre et les limites du test sont notés.
- ☐ Les alertes ont un destinataire.
- ☐ Je sais qui contacter en cas d’incident.
- ☐ Je sais retrouver les ressources de Cybermalveillance.gouv.fr.
Critère de réussite
Le livrable est validé si votre dispositif est documenté, qu’une copie externe a été vérifiée et qu’une restauration a réellement été testée sur un environnement sûr.
Une extension installée ou une case « sauvegarde automatique » cochée ne suffit pas à valider ce module.
À retenir
Une routine courte (sauvegardes, mises à jour, accès, formulaires, espace disponible) permet de repérer tôt une alerte. Notez ce qui a été fait et ce qui reste anormal.
Quiz module 7 : Sécurité, sauvegardes, mises à jour
Quiz court · sans note bloquante


