



Adopter les réflexes qui protègent les comptes, les extensions et la connexion HTTPS.
1. Répartissez les responsabilités
La sécurité ne dépend pas d’une seule extension.
Elle concerne notamment :
- le serveur et l’hébergement ;
- WordPress, les thèmes et les extensions ;
- les comptes et leurs permissions ;
- les sauvegardes ;
- les postes de travail utilisés pour administrer le site.
Cybermalveillance.gouv.fr recommande de combiner plusieurs mesures : sécurisation de l’hébergement, mises à jour, contrôle des accès, sauvegardes et HTTPS.
Complétez cette première répartition :
| Élément | Responsable | Comment le contacter ? |
|---|---|---|
| Hébergement et environnement serveur | À compléter | À compléter |
| WordPress, thèmes et extensions | À compléter | À compléter |
| Comptes et double authentification | À compléter | À compléter |
| Sauvegardes et restauration | À compléter | À compléter |
| Décision en cas d’incident | À compléter | À compléter |
Une tâche « probablement prise en charge » reste une tâche à vérifier dans le contrat.
2. Reprenez les protections des comptes
À partir du module 6, vérifiez :
- un compte par personne ;
- des mots de passe longs et uniques ;
- une double authentification pour les accès sensibles ;
- des permissions adaptées ;
- le retrait des accès devenus inutiles.
Ces mesures correspondent aux recommandations de Cybermalveillance.gouv.fr sur les mots de passe et la double authentification des comptes privilégiés.
Protégez également l’adresse e-mail utilisée pour récupérer vos accès. Une procédure de récupération ne doit pas devenir le maillon faible de votre organisation.
3. Contrôlez HTTPS
Ouvrez le site et l’administration.
Vérifiez :
- Une adresse en
https://. - L’absence d’alerte de certificat.
- La redirection depuis HTTP.
- Le fonctionnement du renouvellement du certificat.
HTTPS protège les échanges entre le visiteur et le serveur ; il ne garantit pas que les fichiers du site sont exempts de code malveillant. Cybermalveillance.gouv.fr le présente comme une mesure parmi plusieurs, et non comme une protection complète.
4. Réduisez les composants inutiles
Faites l’inventaire des thèmes et extensions.
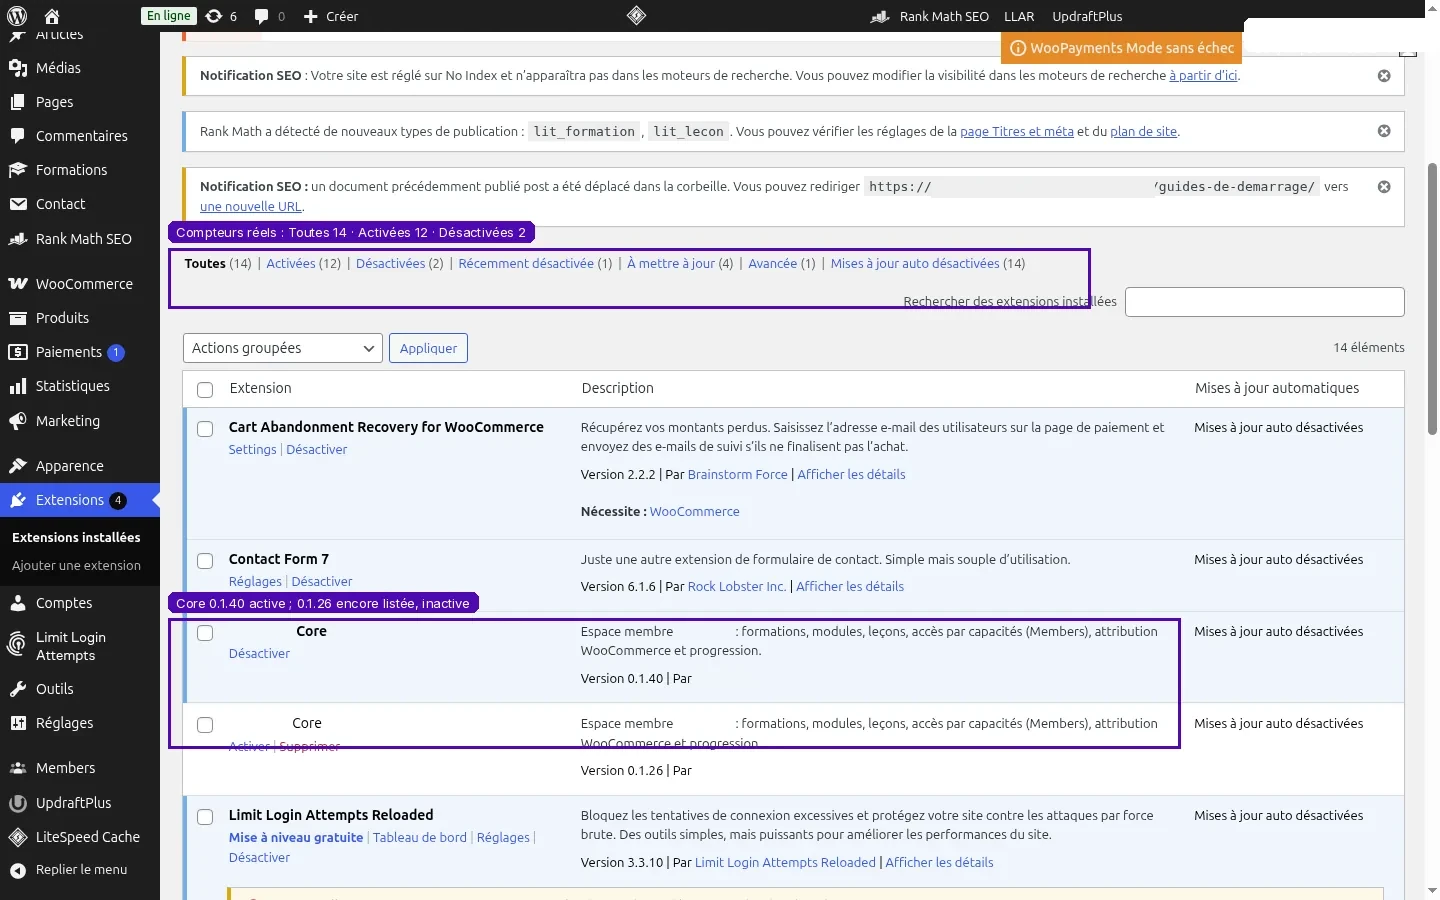
Pour chaque élément, demandez :
Est-il utilisé ? Est-il maintenu ? D’où provient-il ? Qui le suit ?
Ne supprimez pas un thème parent nécessaire à votre thème enfant, ni un composant technique fourni par l’hébergeur sans vérification.
La documentation WordPress recommande de télécharger depuis des sources fiables et de retirer les extensions inutilisées.
5. Gardez une voie d’accès indépendante
Vous devez pouvoir contacter l’hébergeur et accéder à son espace client même si WordPress ne fonctionne plus.
Conservez en lieu sûr :
- l’adresse de l’espace client ;
- le numéro de contrat ;
- les coordonnées d’assistance ;
- les moyens de récupération du compte ;
- l’emplacement des sauvegardes externes.
Ne stockez pas l’unique copie de ces informations dans une page privée du site à restaurer.
Exercice
Identifiez trois points :
Ma protection déjà en place :
Mon principal manque :
L’action à réaliser et son responsable :
À retenir
Limitez les comptes administrateur, suivez les extensions installées et maintenez HTTPS en état. Un registre des accès ne doit jamais contenir les mots de passe ni les codes de secours.


