Vous avez installé Microsoft Clarity, Hotjar ou un outil du même genre pour regarder comment les visiteurs se déplacent sur votre site ? Ces outils, que la CNIL appelle outils de rejeu de session, permettent de revoir le parcours d’un internaute comme une vidéo : chaque mouvement de souris, chaque clic, chaque hésitation. C’est précieux pour repérer un bouton introuvable ou un formulaire qui coince. Mais le 5 novembre 2026, la CNIL a publié une recommandation qui encadre clairement leur usage. Consentement, réglages, durée de conservation : voici ce qu’elle demande, et comment l’appliquer sur un petit site sans y passer vos week-ends.
Le rejeu de session, c’est quoi exactement ?
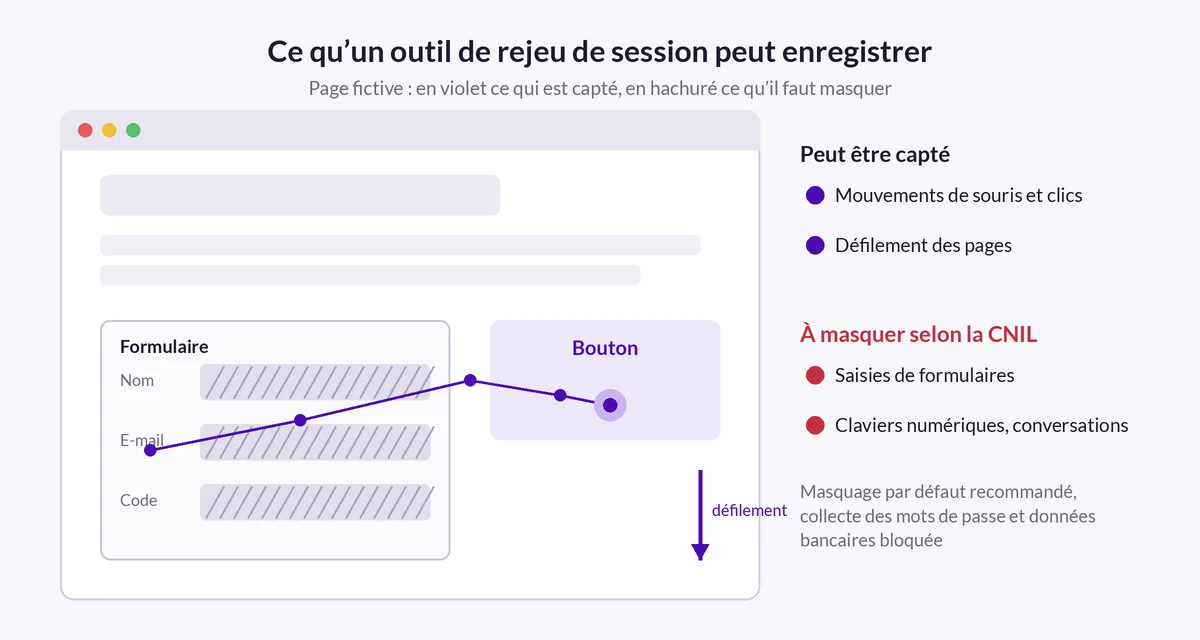
Selon l’annonce de la CNIL du 5 novembre 2026, ces outils fonctionnent avec des traceurs et servent à enregistrer visuellement, ou à reconstituer, le parcours complet d’un internaute. Ils peuvent capter les mouvements de souris, les interactions tactiles, les clics, le défilement des pages et, dans certains cas, les saisies dans les formulaires. Le tout est ensuite visionné sous forme de vidéos.
La CNIL reconnaît leur utilité, notamment pour détecter et corriger des dysfonctionnements ou améliorer l’ergonomie d’un site. Mais elle souligne aussi des « risques élevés d’atteinte à la vie privée », car ces outils peuvent collecter des données dont l’analyse n’a pas besoin. Un formulaire de contact, un champ d’adresse ou une conversation avec un assistant en ligne peuvent en dire long sur une personne.
Règle n° 1 : pas d’enregistrement sans consentement
C’est le point qui change le plus la donne pour beaucoup de sites. La recommandation, adoptée par la délibération n° 2026-114 du 8 octobre 2026, est sans ambiguïté : ces outils relèvent de l’article 82 de la loi Informatique et Libertés, et aucune exemption n’est applicable. Ils sont donc soumis au consentement préalable des internautes, exactement comme les cookies publicitaires.
Pourquoi pas d’exemption, alors que certains outils de mesure d’audience en bénéficient ? Parce que, selon la CNIL, ces opérations ne sont pas strictement nécessaires au service rendu : votre site fonctionnerait très bien sans elles.
Concrètement, l’outil ne doit pas se déclencher avant que le visiteur ait accepté. Si vous utilisez déjà une plateforme de gestion du consentement (le fameux bandeau cookies), c’est elle qui doit bloquer l’outil tant que le visiteur n’a pas dit oui. Et le refus doit être aussi simple que l’acceptation. Nous détaillions ces règles et les outils de bandeau dans notre article sur ce que la CNIL exige pour le bandeau cookies.
Une mention spécifique dès le premier écran
Nouveauté de la version finale : la CNIL recommande une information spécifique sur le rejeu de session dès le premier niveau du bandeau, c’est-à-dire sur le premier écran que voit le visiteur. Il s’agit d’une mention courte et explicite, présentée séparément des finalités, avec un descriptif plus détaillé facilement accessible.
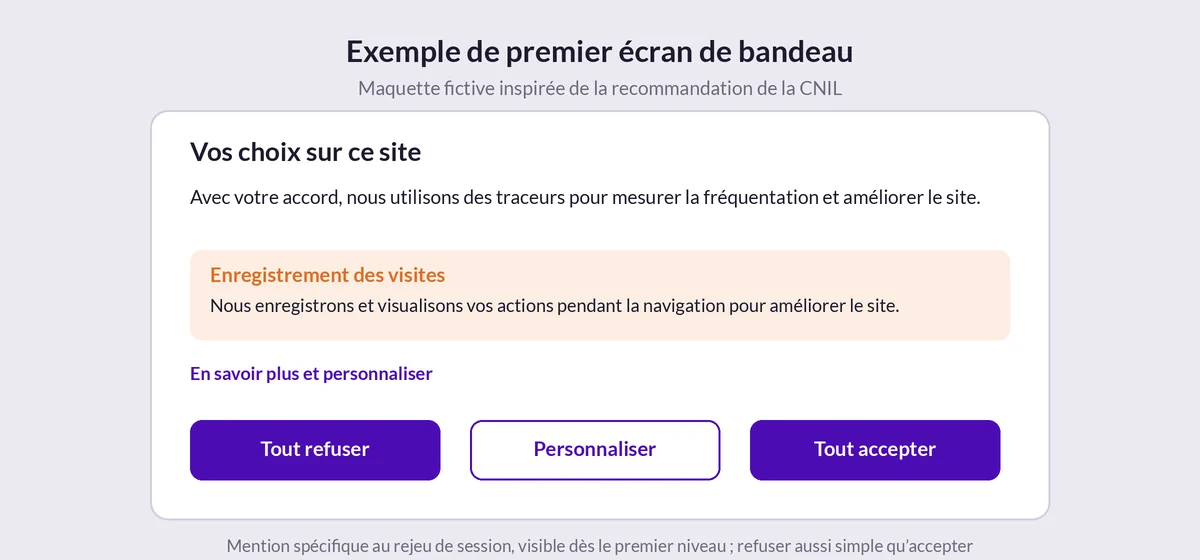
La recommandation propose même des formulations pour chaque finalité. Pour l’amélioration de l’ergonomie, par exemple : « [Nom de l’éditeur] enregistre et visualise vos actions pendant votre navigation pour identifier les difficultés rencontrées et améliorer la navigation et l’ergonomie du site ». Vous pouvez vous en inspirer directement.
Règle n° 2 : savoir pourquoi vous enregistrez, avant de commencer
La CNIL insiste : les finalités doivent être définies avant le déploiement de l’outil, et non après la collecte, ni en fonction de ce que vous découvrez en regardant les vidéos. Elle en identifie trois :
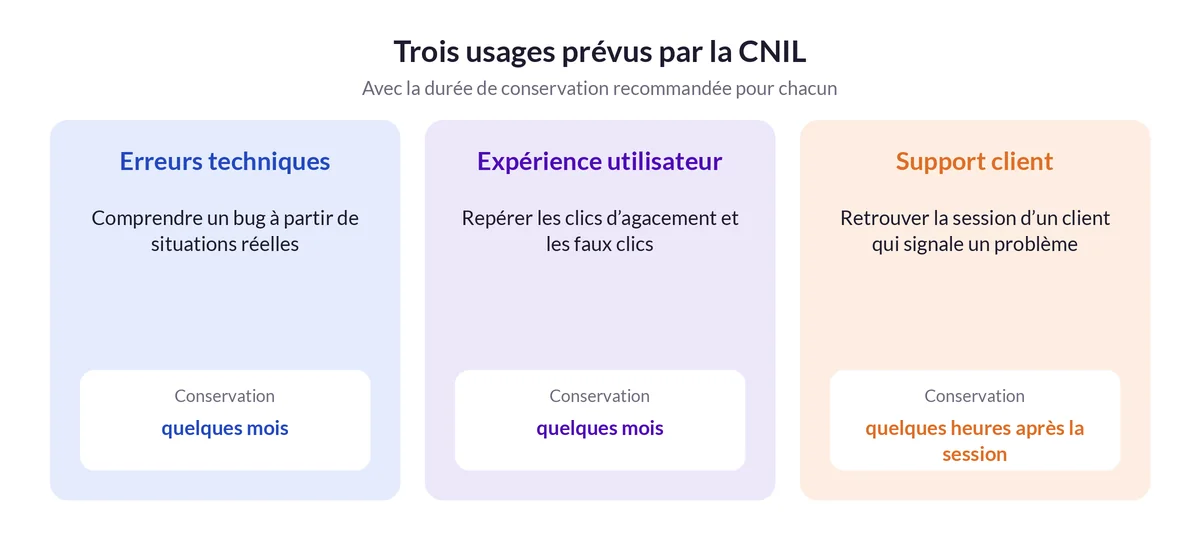
- Détecter et comprendre les erreurs techniques, en observant des situations réelles qu’aucune statistique classique ne révèle.
- Améliorer l’expérience utilisateur, par exemple repérer les clics d’agacement ou les faux clics.
- Aider le support client, en retrouvant la session d’un client qui signale un problème, comme une commande impossible à valider.
La CNIL ajoute qu’il faut privilégier des outils moins intrusifs s’ils suffisent, et cite un exemple parlant : un outil de rejeu de session ne devrait pas servir au reciblage publicitaire.
Règle n° 3 : enregistrer le moins possible
C’est le principe de minimisation du RGPD, que la recommandation décline en mesures très concrètes.
Ne pas tout enregistrer
La CNIL recommande de limiter les sessions collectées : par un échantillonnage aléatoire, en n’enregistrant que lorsqu’un événement déclencheur survient (une erreur, par exemple), ou en supprimant rapidement les sessions sans intérêt. Pour comprendre l’ergonomie de votre page d’accueil, une fraction des visites suffit largement.
Masquer ce qui ne sert pas
Un outil de masquage devrait toujours être disponible, et s’appliquer par défaut à toutes les catégories sensibles en l’absence de réglage : images, formulaires, champs de texte, champs remplis automatiquement avec des informations de compte, mouvements de souris et clics sur les claviers numériques (pour ne pas deviner un code), et contenu des échanges avec un assistant conversationnel. La CNIL recommande aussi de bloquer la collecte de tout mot de passe ou information bancaire.
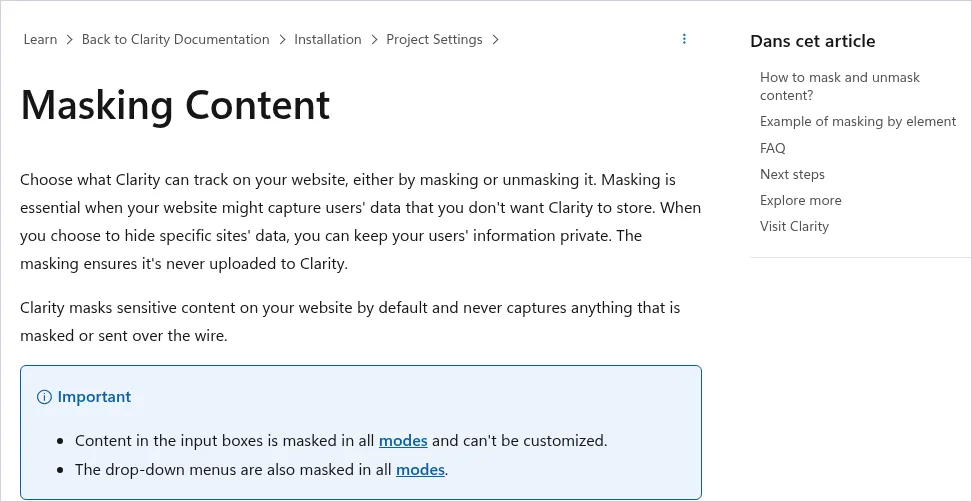
Prenons l’exemple de Microsoft Clarity. Sa documentation sur le masquage indique que l’outil masque le contenu sensible par défaut, avec trois modes : Strict (tout le contenu est masqué), Balanced (réglage par défaut, seuls les contenus jugés sensibles comme les nombres et adresses e-mail sont masqués) et Relaxed (aucun contenu masqué, sauf les champs de saisie et listes déroulantes). On peut aussi masquer un élément précis en lui ajoutant l’attribut HTML data-clarity-mask, avec la valeur True. Attention, précise la documentation : un changement de réglage peut mettre jusqu’à une heure à s’appliquer, et il n’est pas rétroactif.
Pour un petit site, le réglage le plus protecteur reste le plus simple à défendre : partez du mode strict, et ne démasquez que les zones vraiment utiles à votre analyse.
Ne garder que quelques mois
Pour la détection d’erreurs et l’amélioration de l’ergonomie, la CNIL recommande une durée de conservation de quelques mois, afin de se limiter aux problèmes de la version actuelle du site. Pour le support client, elle descend à quelques heures après la fin de la session. Ces usages ne justifient pas non plus, selon elle, d’associer une session à l’identité d’un utilisateur pour les deux premiers.
Qui est responsable, vous ou l’outil ?
La recommandation clarifie les rôles. En tant qu’éditeur du site, vous êtes généralement responsable du traitement : c’est vous qui choisissez l’outil, ses finalités et ses réglages. Le fournisseur de l’outil est votre sous-traitant s’il ne réutilise pas les données pour lui-même. S’il les utilise pour ses propres besoins, par exemple pour améliorer son produit, il devient responsable de ces traitements et responsable conjoint avec vous pour la collecte.
Ce point compte : la CNIL a publié en parallèle une page grand public sur les droits des internautes, qui leur rappelle qu’ils doivent pouvoir refuser et retirer leur consentement aussi simplement qu’ils l’ont donné. Vos visiteurs seront donc de mieux en mieux informés.
La liste de contrôle pour votre site
Voici comment passer de la théorie à la pratique en une heure :
- Vérifiez qu’un outil de rejeu tourne sur votre site (extension d’analyse, thème, outil installé par un prestataire).
- Demandez-vous s’il est utile : si vous ne regardez jamais les enregistrements, le plus simple est de le retirer.
- Écrivez la finalité en une phrase, avant toute chose.
- Bloquez l’outil avant consentement dans votre bandeau, avec une mention spécifique au premier niveau.
- Activez le masquage le plus strict, puis démasquez au cas par cas.
- Réglez l’échantillonnage et la durée de conservation au minimum utile.
- Mettez à jour votre politique de confidentialité : notre liste des mentions légales et documents obligatoires vous aide à ne rien oublier.
Les enregistrements vous servent à comprendre pourquoi les visiteurs n’achètent pas ? Combinez-les avec les pistes de notre article sur les freins à l’achat sur une boutique en ligne et nos conseils pour un site mobile accessible. Et pour bien mesurer vos pages de vente, la formation Pages de conversion et mesure de la pub vous guide.
Questions fréquentes
Puis-je utiliser Microsoft Clarity ou Hotjar sans bandeau de consentement ?
Non. Selon la recommandation de la CNIL publiée le 5 novembre 2026, les outils de rejeu de session sont soumis au consentement préalable, car aucune exemption de l’article 82 de la loi Informatique et Libertés ne leur est applicable. L’outil ne doit se déclencher qu’après l’accord du visiteur.
Une simple mention dans ma politique de confidentialité suffit-elle ?
Non. Le consentement doit être recueilli avant l’enregistrement, et la CNIL recommande une information spécifique sur le rejeu de session dès le premier écran du bandeau, en plus du descriptif détaillé accessible au second niveau.
Combien de temps puis-je garder les enregistrements ?
La CNIL recommande quelques mois pour la détection d’erreurs et l’amélioration de l’ergonomie, et seulement quelques heures après la fin de la session pour le support client. Le fournisseur de l’outil devrait vous permettre de régler ces durées.
Que dois-je masquer en priorité ?
Les formulaires et champs de texte, les informations de compte, les claviers numériques (y compris les mouvements de souris dessus) et les conversations avec un assistant en ligne. La CNIL recommande aussi de bloquer toute collecte de mot de passe ou de donnée bancaire.
Puis-je utiliser ces enregistrements pour mes publicités ?
La CNIL considère qu’un outil de rejeu de session ne devrait pas être utilisé à des fins de reciblage publicitaire, car des solutions plus respectueuses de la vie privée existent pour cet usage.