Un module de paiement, une carte Google Maps, un outil d’automatisation ou un plugin d’IA vous demande de coller « votre clé API » ? Vous l’avez peut-être déjà fait sans trop savoir ce que vous manipuliez. Pourtant, une clé API, c’est un peu le badge d’accès de votre site à un service : entre de mauvaises mains, elle peut coûter cher. Voyons ensemble ce que c’est, et les bons réflexes pour la protéger.
Une clé API, c’est quoi ?
Une API, c’est la porte d’entrée qu’un service ouvre aux autres logiciels : votre boutique parle à votre outil de paiement, votre site parle à un service de cartes. Notre article Connecter deux applications sans coder explique ce principe en détail.
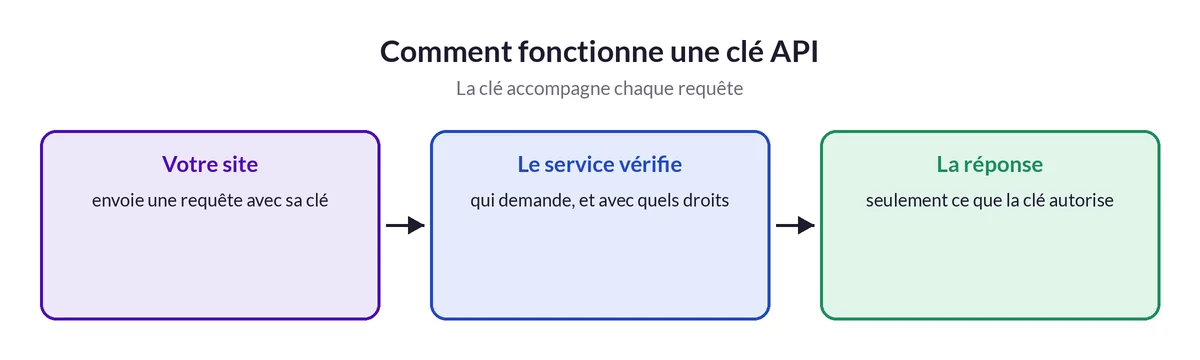
La clé API, elle, sert à prouver qui frappe à la porte. La documentation de Stripe sur les clés API le résume bien : Stripe utilise des clés API pour authentifier les requêtes de votre intégration et déterminer les ressources auxquelles elle peut accéder. Autrement dit, la clé dit au service « c’est bien ce compte qui demande », et fixe ce que la demande a le droit de faire.
Toutes les clés ne se valent pas
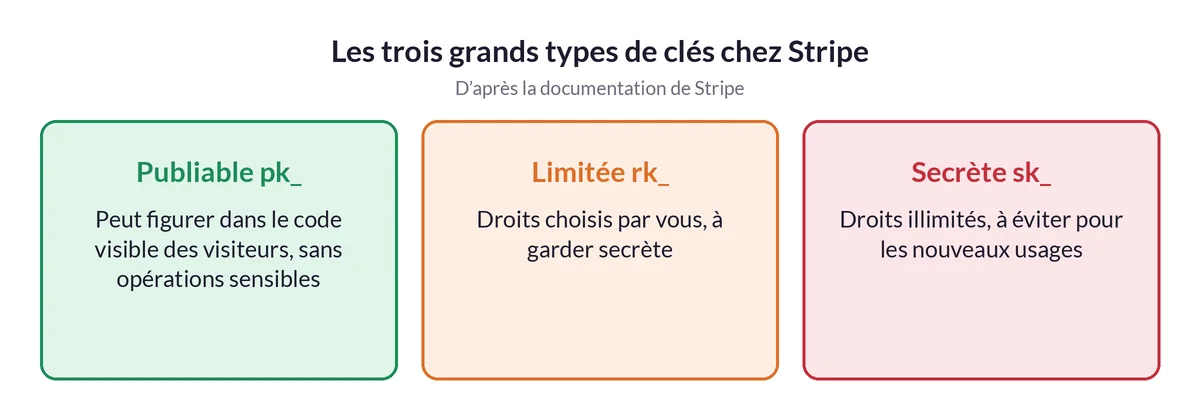
Chez Stripe, la documentation distingue plusieurs types de clés, et c’est un excellent exemple pour comprendre la logique :
- La clé publiable (qui commence par « pk_ ») sert dans le navigateur ou les applications mobiles. Elle peut identifier votre compte et préparer des informations de paiement, mais ne peut pas effectuer d’opérations sensibles comme créer des paiements ou lire les données du compte. Stripe indique que vous pouvez l’inclure dans le code visible des visiteurs.
- La clé limitée (« rk_ ») est une clé dont vous contrôlez les autorisations, pour limiter les dégâts qu’un acteur malveillant pourrait causer s’il l’obtenait.
- La clé secrète (« sk_ ») dispose d’autorisations illimitées sur toutes les API Stripe. Comme on ne peut pas limiter ses autorisations, Stripe déconseille de l’utiliser pour de nouveaux cas d’usage et recommande de migrer vers des clés limitées.
La documentation précise aussi que chaque mode a son propre jeu de clés : les clés de test (« pk_test_ », « rk_test_ », « sk_test_ ») et celles du mode production (« pk_live_ », « rk_live_ », « sk_live_ »). Les premières servent à tester sans traiter de vrais paiements, les secondes à encaisser pour de bon.
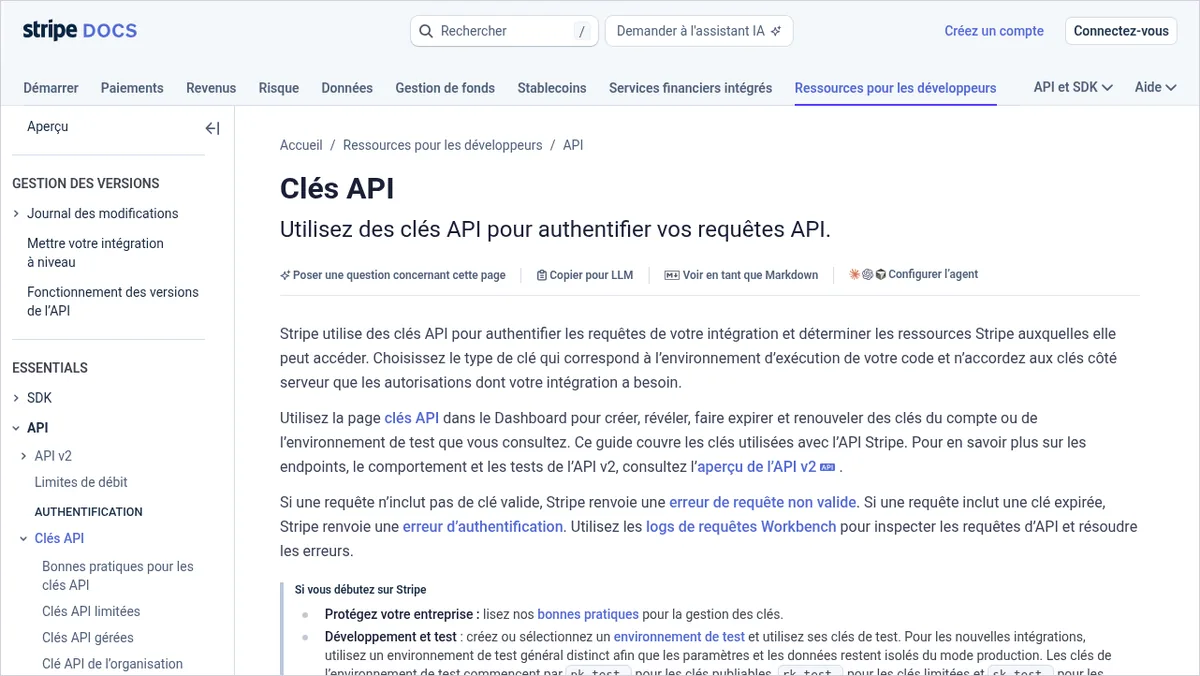
Retenez la règle d’or que pose Stripe : seules les clés publiables peuvent être exposées en toute sécurité en dehors du serveur de votre application. Toutes les autres doivent rester secrètes.
Les bons réflexes pour protéger vos clés
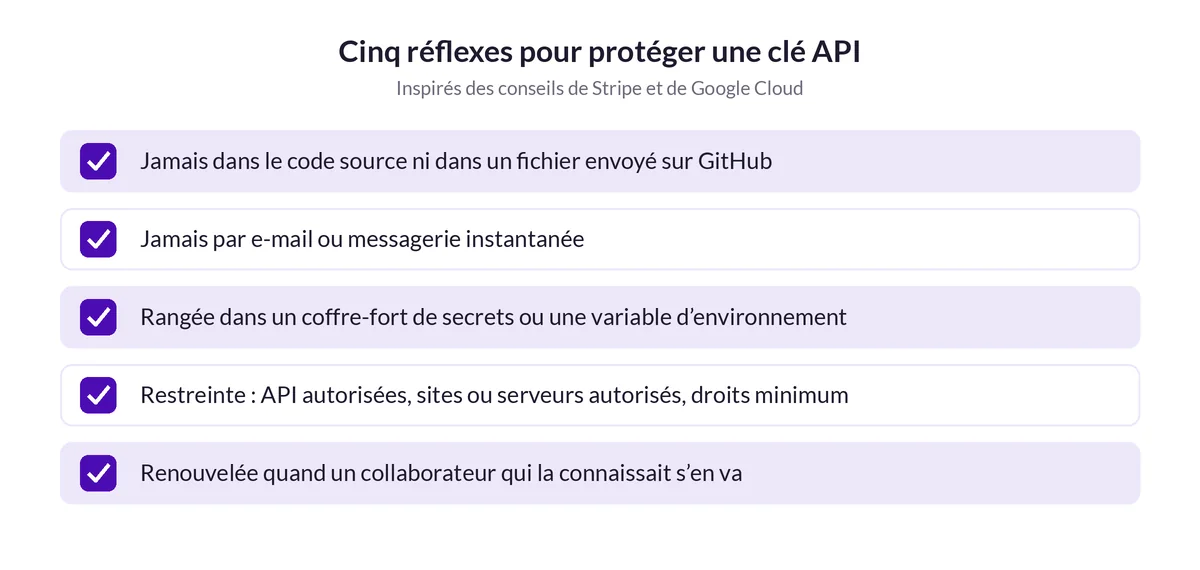
Stripe rappelle que vous êtes responsable de la gestion sécurisée de vos clés API, et liste plusieurs précautions, valables bien au-delà de son service :
- Ne placez pas de clés dans le code source ni dans des fichiers de configuration versionnés, c’est-à-dire envoyés dans un outil comme GitHub.
- Ne partagez pas vos clés par e-mail, messagerie instantanée ou tout autre canal non chiffré.
- Stockez-les dans un coffre-fort de secrets fourni par votre hébergement. À défaut, Stripe conseille d’utiliser des variables d’environnement.
- Configurez des politiques d’accès pour que les clés ne puissent être utilisées qu’à partir de vos serveurs connus.
- Changez les clés lorsqu’un membre de votre équipe qui y avait accès quitte l’organisation.
Exemple fictif : un graphiste envoie à son développeur, par e-mail, la clé secrète de son outil de facturation pour qu’il installe un module. Trois mois plus tard, sa boîte mail est piratée. Avec une clé limitée aux seules factures, transmise par un gestionnaire de mots de passe partagé puis renouvelée après l’installation, l’incident aurait eu beaucoup moins de conséquences.
Restreindre une clé : l’exemple de Google
Les clés des services Google, utilisées par exemple pour afficher une carte sur votre site, suivent la même logique. La documentation Gérer les clés API de Google Cloud est très directe : les clés API sans restriction ne sont pas sécurisées.
Elle décrit deux types de restrictions, et recommande de définir les deux :
- Les restrictions d’API, qui définissent les API pouvant être appelées avec la clé.
- Les restrictions d’application, qui limitent l’usage de la clé à des sites web, des adresses IP ou des applications précises. Une clé sans restriction d’application peut être utilisée n’importe où.
Pour une carte affichée sur votre site, cela revient à dire : « cette clé ne sert qu’au service de cartes, et uniquement depuis mon nom de domaine ». Si quelqu’un la copie depuis le code de votre page, elle ne lui servira à rien ailleurs.
Que faire si une clé a fuité ?
Pas de panique, mais agissez vite. Le principe est le même partout : remplacer la clé compromise par une nouvelle, puis désactiver l’ancienne. Google Cloud décrit cette « rotation » ainsi : vous créez une clé avec les mêmes restrictions que l’ancienne, vous mettez à jour vos applications pour qu’elles utilisent la nouvelle, puis vous supprimez l’ancienne une fois toutes les applications mises à jour.
Bon à savoir : selon cette même documentation, une clé supprimée par erreur peut être restaurée dans les 30 jours. Chez Stripe, la documentation précise qu’une clé secrète de production ne s’affiche qu’une seule fois à sa création, et que Stripe ne peut pas récupérer une clé perdue : il faut alors la faire pivoter ou la supprimer, puis en créer une nouvelle.
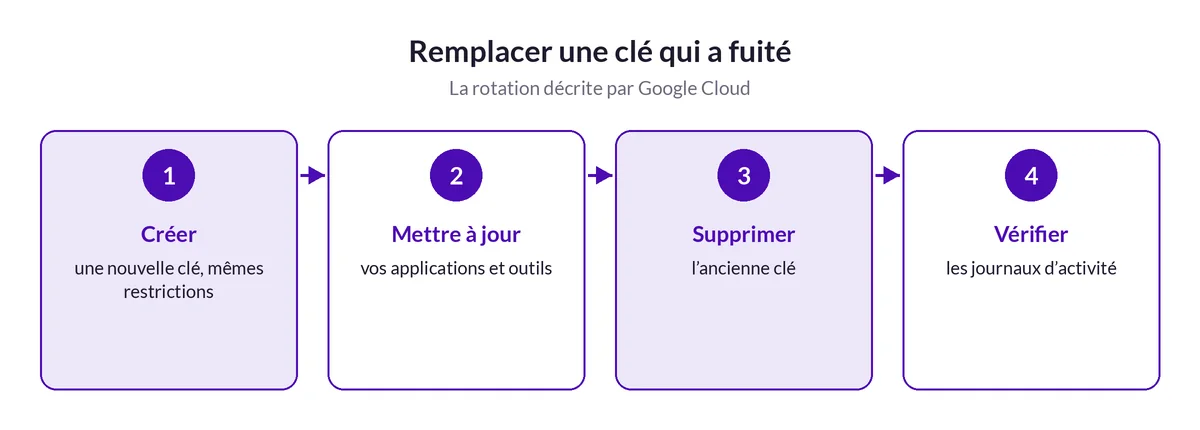
Profitez-en pour vérifier les journaux d’activité du service concerné : des requêtes inhabituelles vous diront si la clé a été utilisée par quelqu’un d’autre.
Et avec les outils d’automatisation et d’IA ?
Les outils comme Make, Zapier ou n8n, et de plus en plus d’agents IA, vous demandent eux aussi des clés pour agir sur vos comptes. Appliquez-leur le principe du moindre privilège : donnez-leur des clés limitées aux seules actions nécessaires. Stripe propose d’ailleurs de marquer une clé limitée comme appartenant à un agent autonome, avec des règles d’approbation qui exigent qu’un réviseur valide les actions sensibles. Côté agents, notre article Agent IA : définition simple et usages pour une petite entreprise détaille les garde-fous à poser.
Envie d’automatiser sereinement vos tâches, clés comprises ? La formation Automatiser son activité vous guide pas à pas.
Questions fréquentes
Qu’est-ce qu’une clé API ?
C’est un identifiant secret que votre site ou votre outil envoie avec chaque requête à un service. Il permet au service de savoir quel compte fait la demande et ce qu’il a le droit de faire.
Puis-je afficher une clé API dans le code de mon site ?
Seulement si elle est prévue pour cela, comme la clé publiable de Stripe, qui ne peut pas effectuer d’opérations sensibles. Les clés secrètes et limitées doivent rester sur le serveur.
Comment envoyer une clé API à un prestataire ?
Évitez l’e-mail et la messagerie instantanée, que Stripe déconseille. Préférez un gestionnaire de mots de passe partagé, créez une clé limitée aux besoins du prestataire et renouvelez-la une fois sa mission terminée.
Que faire si ma clé API a été publiée par erreur ?
Créez une nouvelle clé avec les mêmes restrictions, mettez à jour vos applications, puis supprimez l’ancienne. Vérifiez ensuite les journaux d’activité du service.
Pourquoi restreindre une clé API Google ?
Parce qu’une clé sans restriction peut être utilisée n’importe où. Google recommande de limiter à la fois les API qu’elle peut appeler et les sites, adresses IP ou applications qui peuvent l’utiliser.