Coller un e-mail de client dans ChatGPT pour préparer une réponse, faire résumer un devis par une IA, demander à un assistant de reformuler un compte rendu de rendez-vous : ces gestes sont devenus très courants. Ils font gagner un temps précieux. Mais ils posent une vraie question : que deviennent les données de vos clients une fois saisies dans l’outil ? Voici les précautions simples à prendre pour profiter de l’IA sans exposer celles et ceux qui vous font confiance.
Ce que vous saisissez peut servir à entraîner l’outil
C’est le point de départ. La fiche pratique IA n° 4 destinée aux TPE et PME, « Prendre les précautions indispensables à un usage responsable et sécurisé », publiée sur le site de la CNIL, le dit sans détour : tout ce que vous entrez dans les requêtes ou partagez pourra être utilisé comme données d’entraînement pour l’IA dans les outils en ligne grand public. Elle recommande de ne pas y introduire de données confidentielles, personnelles ou stratégiques.
Concrètement, une donnée personnelle, c’est toute information qui permet d’identifier une personne : un nom, une adresse e-mail, un numéro de téléphone, mais aussi un ensemble de détails qui, réunis, désignent quelqu’un sans ambiguïté.
Vous devenez responsable de traitement
La même fiche rappelle un point que beaucoup ignorent : en utilisant un outil d’IA avec des données personnelles, vous devenez « Responsable de Traitement » au sens du RGPD. Il faut alors respecter les obligations qui vont avec, sous peine de sanctions en cas de fuite de données personnelles ou de non-respect des droits des personnes.
Elle invite aussi à identifier vos données sensibles, c’est-à-dire, selon ses termes, les informations relatives à des personnes physiques ou les données contractuelles ou financières, et à ne pas les introduire dans les prompts, ou à les anonymiser. Si vous exercez une profession réglementée, la fiche vous invite à vérifier le cadre juridique applicable, en citant l’exemple des professionnels de santé.
Si les bases du RGPD vous paraissent floues, notre article sur la recommandation de la CNIL sur les outils de rejeu de session montre bien la logique de l’autorité : savoir quelles données on collecte, pourquoi, et qui y a accès.
Offre grand public ou offre professionnelle : la vraie différence
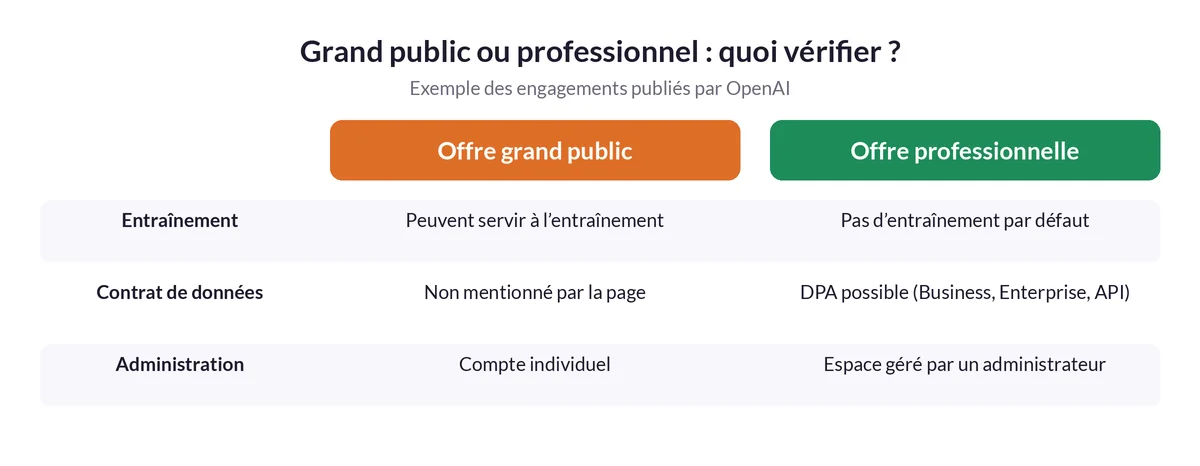
Tous les outils ne traitent pas vos données de la même manière, et c’est souvent l’offre choisie qui fait la différence. Prenons l’exemple d’OpenAI. Sa page Enterprise privacy indique que, par défaut, l’éditeur n’utilise pas les données professionnelles de ChatGPT Business, ChatGPT Enterprise et de sa plateforme API pour entraîner ses modèles, sauf si vous avez explicitement choisi de les partager. La même page précise qu’OpenAI peut signer un avenant sur le traitement des données (DPA) pour ChatGPT Business, ChatGPT Enterprise et l’API, afin d’accompagner la conformité au RGPD.
La page explique aussi que l’éditeur utilise des données issues des versions de ChatGPT et d’autres services destinés aux particuliers pour entraîner ses modèles. D’où l’importance de vérifier quelle version vous utilisez réellement au bureau.
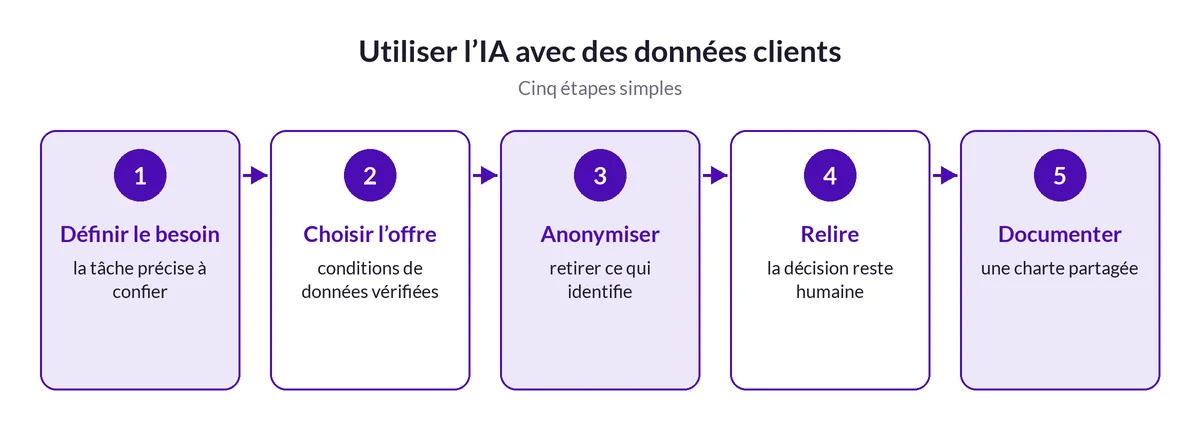
Quel que soit l’outil, posez ces trois questions avant de l’utiliser avec des informations clients :
- Mes saisies servent-elles à l’entraînement ? Et si oui, puis-je le désactiver ?
- Un contrat de traitement des données est-il proposé ?
- Combien de temps les conversations sont-elles conservées ?
Les réponses se trouvent dans les pages de confidentialité de chaque éditeur. Notre article sur les outils d’IA gratuits pour entrepreneur présente les principaux outils et leurs formules.
Anonymiser avant de demander
Le réflexe le plus efficace est aussi le plus simple : retirer ce qui identifie la personne avant de coller le texte. Vous gardez le fond de la demande, sans exposer qui que ce soit.
- Remplacez les noms par un rôle : « la cliente », « le fournisseur ».
- Supprimez les adresses, numéros de téléphone, e-mails et numéros de commande.
- Retirez les montants précis s’ils ne sont pas utiles à la réponse.
- Gardez uniquement le contexte nécessaire : le problème, le ton souhaité, la contrainte.
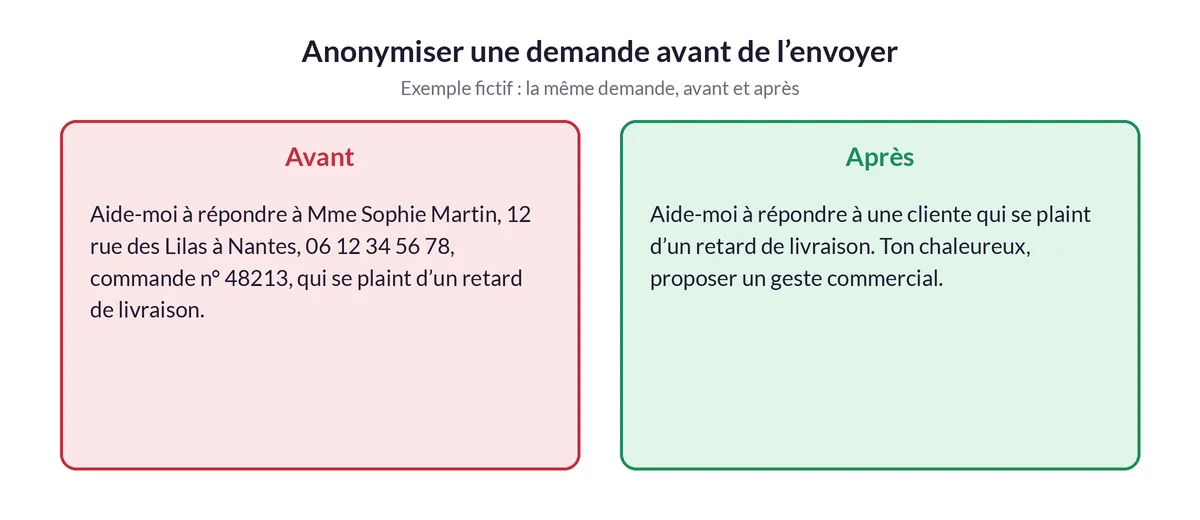
Exemple fictif : une esthéticienne reçoit une réclamation détaillée, avec le nom de sa cliente, son téléphone et la date de son soin. Avant de demander de l’aide à une IA pour formuler une réponse apaisante, elle remplace tout cela par « une cliente mécontente d’un soin du visage ». La réponse proposée est tout aussi utile, et aucune donnée personnelle n’a quitté son ordinateur.
Écrire une charte d’usage, même courte
La fiche pratique conseille de définir les conditions d’usage de l’outil dans un document qui décrit, pour tous les collaborateurs, ce qu’ils peuvent faire avec le système : comment l’utiliser, comment vérifier les résultats, quelles précautions prendre en termes de confidentialité. Elle suggère même d’y inclure des « prompts » types pour harmoniser les pratiques.
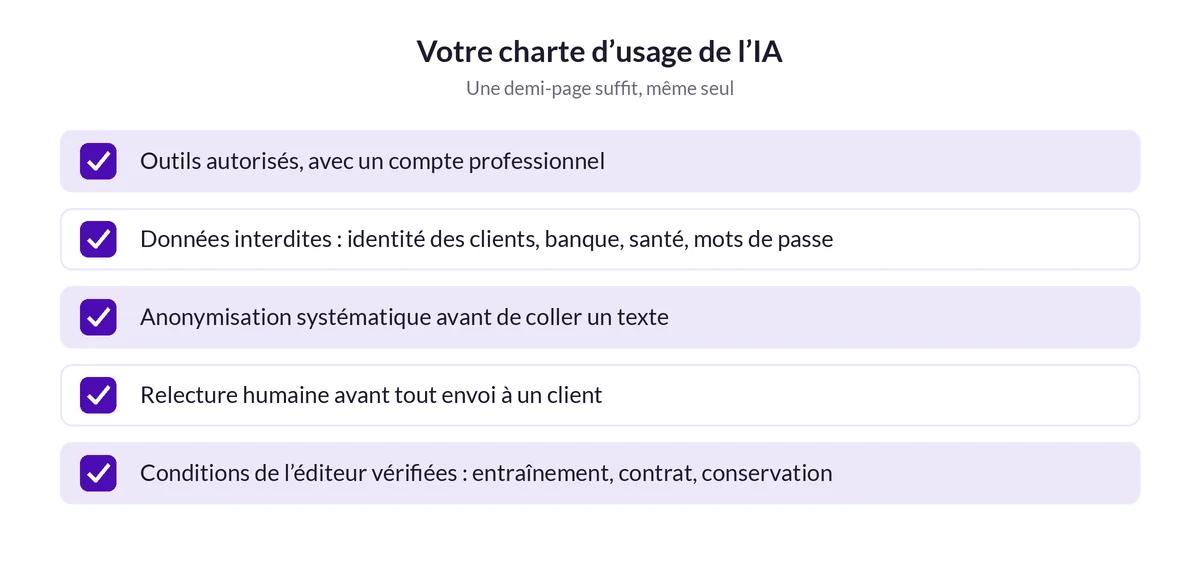
Même si vous êtes seul, une demi-page suffit et vous servira de garde-fou. Elle peut contenir :
- les outils autorisés, et avec quel compte (personnel ou professionnel) ;
- les données interdites : identité des clients, données bancaires, santé, mots de passe ;
- la règle d’anonymisation ;
- l’obligation de relire avant d’envoyer quoi que ce soit à un client.
Garder la décision humaine
Dernier point, et non des moindres : la fiche rappelle que l’IA générative ne remplace pas la réflexion et l’intervention humaine, et que la décision finale reste humaine. Elle souligne aussi que l’entreprise est responsable des IA qu’elle déploie et des décisions qu’elle prend sur cette base, et invite à vérifier les conseils de l’IA en gardant un esprit critique.
Côté sécurité, elle renvoie vers les recommandations de l’ANSSI pour un système d’IA générative, utiles si vous allez plus loin qu’un simple assistant, par exemple en connectant une IA à vos propres outils. C’est le cas des agents IA, que nous présentons dans notre article Agent IA : définition simple et usages pour une petite entreprise.
Pour prendre de bonnes habitudes dès le départ, la formation L’IA au quotidien vous accompagne dans les usages concrets, avec les bons réflexes de prudence.
Questions fréquentes
Puis-je coller l’e-mail d’un client dans ChatGPT ?
Mieux vaut l’anonymiser d’abord : retirez le nom, les coordonnées et tout ce qui identifie la personne. La fiche pratique IA publiée sur le site de la CNIL rappelle que ce que vous saisissez dans les outils grand public peut servir à l’entraînement.
Les offres professionnelles des IA protègent-elles mieux les données ?
Souvent, oui. OpenAI indique par exemple que les données de ChatGPT Business, ChatGPT Enterprise et de son API ne servent pas à l’entraînement par défaut, et qu’un contrat de traitement des données (DPA) peut être signé. Vérifiez les conditions de chaque éditeur.
Suis-je responsable si j’utilise une IA avec des données clients ?
Oui. En utilisant un outil d’IA avec des données personnelles, vous devenez responsable de traitement au sens du RGPD, avec les obligations qui en découlent.
Qu’est-ce qu’une charte d’usage de l’IA ?
C’est un document court qui décrit les outils autorisés, les données à ne jamais saisir, la manière de vérifier les résultats et les précautions de confidentialité. Il peut aussi contenir des prompts types.
Comment anonymiser une demande à une IA ?
Remplacez les noms par des rôles, supprimez adresses, téléphones, e-mails et numéros de commande, et ne gardez que le contexte utile à la réponse.